
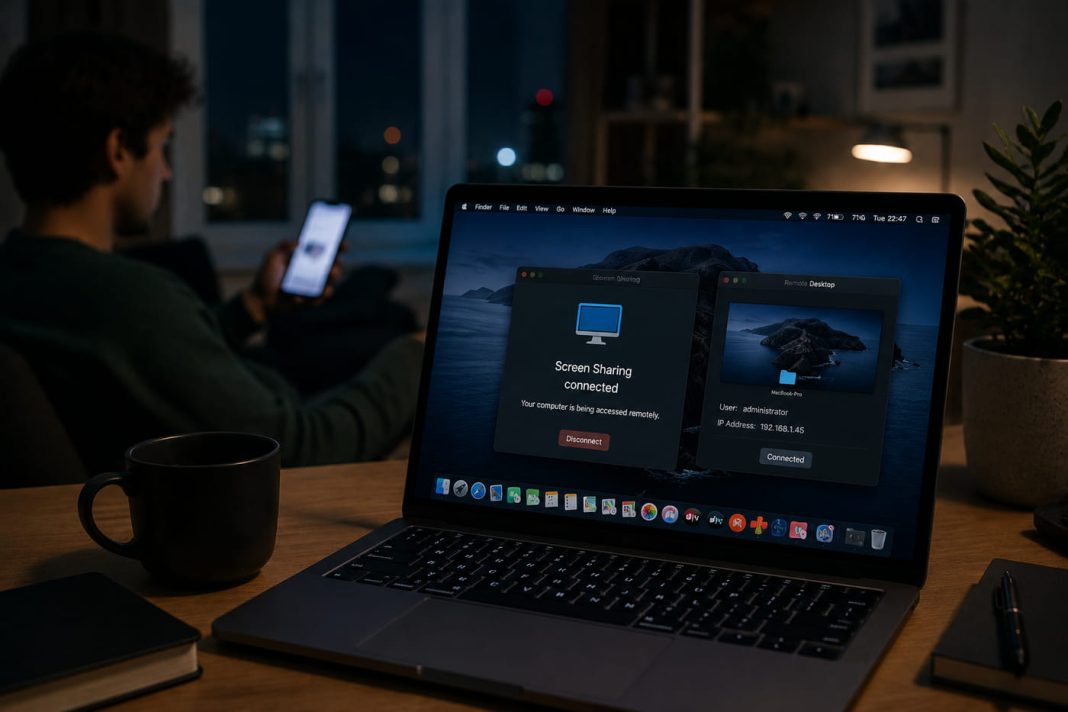
Varnostna napaka v macOS lahko napadalcu omogoči oddaljeno izvajanje kode brez gesla, če je storitev skupne rabe zaslona izpostavljena internetu. Ars Technica poroča, da je nizozemski nacionalni center za kibernetsko varnost zaznal aktivno izkoriščanje na sistemih z odprtimi vrati 5900.
Ranljivost je označena kot CVE-2026-65400. Napad je povezan s storitvijo Screen Sharing. Ko je ta vklopljena, macOS praviloma odpre vrata 5900, če jih dodatni usmerjevalnik ali požarni zid ne blokira.
Po poročanju Ars Technice so napadalci doslej opaženi predvsem pri nameščanju rudarjev Monera, vendar enaka pot omogoča tudi nevarnejše zlorabe, na primer krajo poverilnic ali namestitev druge zlonamerne kode.
Apple na svojem seznamu varnostnih izdaj navaja posodobitve macOS Tahoe 26.6.1, Sequoia 15.7.9 in Sonoma 14.8.9 z datumom 6. avgust 2026. Uporabniki naj preverijo Software Update in namestijo ustrezno različico.
Dodatno preverite System Settings > General > Sharing. Screen Sharing naj bo izklopljen, kadar ga ne potrebujete; če ga uporabljate, ga ne izpostavljajte neposredno internetu.